Snipaste中如何进行JWT令牌验证及失败处理?
SnipasteJWT令牌验证
{ "code": 200, "message": "JWT token验证成功", "data": {
"userId": "用户ID示例",
"username": "用户名示例",
"expiresIn": "令牌剩余有效期示例(秒)"
} }
Snipaste中如何使用JWT令牌验证?
pip install requests pyjwt
Snipaste JWT令牌验证的原理?
Snipaste 是一款功能强大的截图和贴图工具,它本身并不直接涉及 JWT(JSON Web Token)令牌验证的原理,因为 JWT 令牌验证更多是用于 Web 开发、API 安全等领域的身份验证和授权机制。不过,我可以为你详细解释 JWT 令牌验证的原理,这样即使你未来在开发中遇到需要结合类似工具或技术的场景,也能有所了解。
JWT 令牌验证的原理主要基于以下几个核心部分:
首先,要明白 JWT 令牌的结构。一个标准的 JWT 令牌由三部分组成:头部(Header)、载荷(Payload)和签名(Signature)。这三部分之间用点号(.)分隔。头部通常包含令牌的类型和签名算法信息;载荷包含了一些声明,比如用户 ID、过期时间等;签名则是根据头部和载荷以及一个密钥生成的,用于验证令牌的完整性和真实性。
在验证 JWT 令牌时,服务器会接收到客户端发送的令牌。服务器首先会解析这个令牌,将其分割成头部、载荷和签名三部分。接着,服务器会使用相同的签名算法和密钥,根据头部和载荷重新计算签名。然后,服务器会将这个新计算的签名与令牌中携带的签名进行比对。
如果两个签名一致,说明令牌在传输过程中没有被篡改,且确实是由持有正确密钥的实体生成的。此时,服务器会进一步检查载荷中的声明,比如过期时间,以确保令牌仍然有效。如果所有检查都通过,服务器就可以认为客户端提供的令牌是有效的,从而允许客户端访问受保护的资源。
如果签名不一致,或者令牌已经过期,服务器就会拒绝客户端的请求,返回相应的错误信息。这种验证机制确保了只有持有有效令牌的客户端才能访问受保护的资源,从而提高了系统的安全性。
在实际应用中,JWT 令牌验证通常与 HTTPS 协议一起使用,以进一步保护令牌在传输过程中的安全。此外,为了防止令牌泄露或被盗用,还可以采取一些额外的安全措施,比如设置较短的过期时间、使用 HTTPS 的严格传输安全(HSTS)策略等。
希望这个解释能帮助你理解 JWT 令牌验证的原理。虽然 Snipaste 本身不涉及这一技术,但了解这些原理对于你在开发中处理身份验证和授权问题是非常有帮助的。
Snipaste JWT令牌验证失败怎么办?
遇到Snipaste使用过程中JWT令牌验证失败的问题,别着急,咱们一步步来排查和解决。JWT令牌验证失败通常意味着软件在尝试访问某个需要身份验证的服务或接口时,提供的令牌不被接受或已过期。虽然Snipaste主要是一款截图工具,但如果它集成了某些需要登录或验证的服务(比如云存储、高级功能解锁等),就可能会遇到这类问题。
首先,确认你的网络连接是正常的。有时候,网络问题会导致验证请求无法正确发送到服务器,或者服务器返回的响应无法被正确接收,从而引发验证失败。可以尝试打开网页浏览器,访问几个常用的网站,看看是否能正常加载,以此来判断网络状态。
接下来,检查JWT令牌是否过期。JWT令牌通常都有一个有效期,过了这个时间就需要重新获取。如果你是在使用Snipaste的某个需要登录的服务,尝试退出当前账号,然后重新登录,看看是否能获取到新的有效令牌。如果是通过API或其他方式手动获取的令牌,检查获取令牌的代码或命令,确保没有设置过短的有效期,或者已经超过了有效期。
如果重新登录后问题依旧,可能是令牌的生成或使用方式有误。确保你使用的JWT令牌是针对当前服务的,并且生成令牌的密钥、算法等参数与服务器端配置一致。有时候,不同的服务可能使用不同的密钥或算法来生成和验证JWT令牌,如果这些参数不匹配,就会导致验证失败。
另外,检查Snipaste的版本是否为最新。开发者可能会在更新中修复一些已知的问题,包括JWT令牌验证失败的问题。前往Snipaste的官方网站或应用商店,查看是否有可用的更新,如果有,及时进行更新。
如果以上步骤都尝试过了,问题还是没有解决,可能是Snipaste与某些特定的网络环境或安全软件存在冲突。尝试暂时关闭防火墙、杀毒软件等安全软件,然后再次尝试使用需要JWT令牌验证的功能,看看问题是否得到解决。如果关闭安全软件后问题消失,可能需要调整安全软件的设置,允许Snipaste进行网络通信。
最后,如果问题依旧存在,建议联系Snipaste的官方客服或技术支持团队。他们可能能提供更具体的帮助,比如查看服务器日志、分析令牌验证失败的具体原因等。在联系时,尽量提供详细的信息,比如错误提示、操作步骤、网络环境等,这样有助于更快地定位问题并找到解决方案。
希望这些建议能帮助你解决Snipaste JWT令牌验证失败的问题!
Snipaste JWT令牌验证的步骤?
import jwt import datetime
SECRET_KEY = 'your-secret-key'
def generate_jwt_token(user_id):
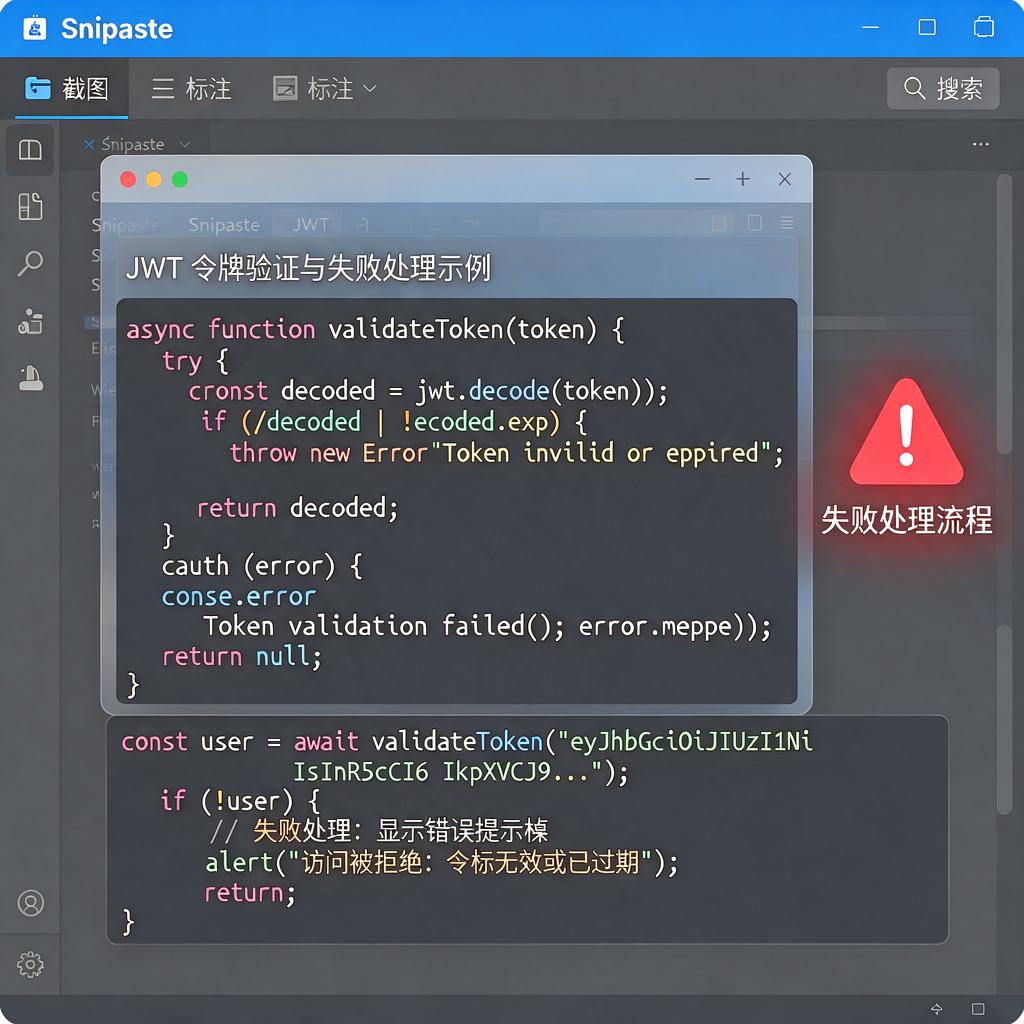
payload = {
    'user_id': user_id,
    'exp': datetime.datetime.utcnow() + datetime.timedelta(hours=1)  # 令牌过期时间
}
token = jwt.encode(payload, SECRET_KEY, algorithm='HS256')
return token