Snipaste遇到网络攻击如何溯源?
Snipaste网络攻击溯源
在面对Snipaste可能涉及的网络攻击溯源问题时,咱们得一步一步来,确保每一步都清晰明了,即便是小白用户也能轻松跟上。网络攻击溯源是个复杂但至关重要的过程,它能帮助我们找出攻击的源头,从而采取有效措施防止未来再次发生类似事件。下面,咱们就详细说说该怎么做。
第一步,收集证据。这就像是侦探工作一样,得先有线索才能继续查下去。你需要收集所有与攻击相关的日志、系统快照、网络流量数据等。对于Snipaste这样的截图工具,虽然它本身不直接参与网络攻击,但如果它被恶意软件利用或者其日志中记录了异常活动,这些信息就可能成为关键线索。确保你保存了所有可能的证据,包括时间戳、IP地址、用户行为等。
第二步,分析日志。有了证据之后,接下来就是分析这些日志了。这可能需要一些技术知识,但别担心,咱们可以一步步来。查看系统日志,寻找任何异常登录、权限变更或文件访问活动。对于网络流量数据,使用网络分析工具来识别异常流量模式,比如大量的数据包发送到未知IP地址,或者来自异常地理位置的连接尝试。如果Snipaste的日志中有记录,仔细检查是否有异常截图操作或与其他恶意软件的交互迹象。
第三步,追踪IP地址。在分析日志的过程中,你可能会发现一些可疑的IP地址。这些IP地址可能是攻击者的跳板或者直接来源。使用IP查询工具来获取这些IP地址的地理位置、ISP信息等。虽然IP地址可以被伪造或通过代理服务器隐藏,但这一步仍然能提供有价值的线索,帮助你缩小调查范围。
第四步,联系相关方。如果你确定了可疑的IP地址或域名,接下来可以考虑联系相关的网络服务提供商、安全机构或执法部门。他们可能有更多的资源和经验来帮助你进一步追踪攻击者。提供他们你收集到的所有证据和分析结果,这样他们就能更有效地协助你。
第五步,加强安全防护。在溯源的同时,别忘了加强你的系统安全防护。更新所有软件到最新版本,特别是操作系统和安全软件。启用防火墙和入侵检测系统,限制不必要的网络访问。对于Snipaste这样的工具,确保它来自官方渠道,并且没有被篡改或植入恶意代码。定期审查用户权限,确保只有授权用户才能访问敏感数据。
第六步,持续监控和审计。网络攻击溯源不是一次性的任务,而是一个持续的过程。建立持续监控机制,定期审查系统日志和网络流量数据,以便及时发现并应对新的威胁。同时,进行定期的安全审计,评估你的安全策略是否有效,并根据需要进行调整。
记住,网络攻击溯源需要耐心和细心。每一步都可能发现新的线索,也可能遇到死胡同。但只要你坚持下去,不断学习和积累经验,你就能逐渐掌握这门技能,更好地保护你的系统和数据安全。希望这些步骤能对你有所帮助,让你在面对网络攻击时更加从容不迫。
Snipaste网络攻击溯源方法?
Snipaste 是一款功能强大的截图和贴图工具,主要用于日常办公和设计工作,本身并不直接涉及网络安全或网络攻击溯源。不过,如果在使用 Snipaste 的过程中遇到网络攻击,或者希望利用类似工具辅助进行网络攻击溯源,可以结合一些通用的网络安全技术和工具来完成。以下是关于网络攻击溯源的一些方法,这些方法同样适用于分析涉及 Snipaste 或其他工具的网络攻击事件。
首先,收集攻击相关日志是溯源的基础。无论是服务器、网络设备还是终端设备,都会记录大量的系统日志、安全日志和应用日志。这些日志中包含了攻击发生的时间、来源 IP 地址、攻击类型等关键信息。对于 Snipaste 相关的攻击,可以检查运行该软件的设备的系统日志,查看是否有异常的进程启动、网络连接或文件访问记录。同时,网络设备的日志能够提供更宏观的网络流量信息,帮助确定攻击的入口点和传播路径。
其次,分析网络流量数据是溯源的重要环节。可以使用网络抓包工具,如 Wireshark,捕获网络中的数据包。通过对数据包的深入分析,可以了解攻击者与目标系统之间的通信内容、使用的协议和端口等信息。例如,如果发现某个 IP 地址频繁向运行 Snipaste 的设备发送异常数据包,且这些数据包符合某种攻击特征,那么这个 IP 地址很可能是攻击源。此外,还可以利用流量分析工具对大量的网络流量数据进行统计和分析,发现异常的流量模式,从而定位攻击的源头。
再者,利用威胁情报平台可以加速溯源过程。威胁情报平台收集了全球范围内的网络攻击信息,包括攻击者的 IP 地址、恶意软件样本、攻击手法等。将收集到的攻击相关日志和网络流量数据与威胁情报平台中的数据进行比对,可以快速确定攻击的来源和类型。如果发现某个 IP 地址被多个威胁情报平台标记为恶意攻击源,且与本地收集到的攻击数据相符,那么可以基本确定这个 IP 地址就是攻击的源头。
另外,进行反向追踪也是一种有效的溯源方法。如果攻击者使用了可追溯的网络服务,如动态 DNS 服务或某些特定的代理服务器,可以通过查询相关的服务记录,逐步反向追踪到攻击者的真实 IP 地址。不过,这种方法需要一定的技术水平和权限,并且可能会受到攻击者的反追踪措施的干扰。
最后,与相关机构合作可以获得更专业的支持。如果攻击事件涉及面较广或攻击手法较为复杂,可以与网络安全公司、执法机构等合作,共同进行溯源分析。这些机构拥有更丰富的资源和更专业的技术团队,能够提供更全面、深入的溯源服务。
总之,网络攻击溯源是一个复杂而细致的过程,需要综合运用多种技术和工具。虽然 Snipaste 本身不直接涉及网络攻击溯源,但在分析涉及该工具的网络攻击事件时,可以按照上述方法进行操作,逐步定位攻击的源头,为后续的防范和应对提供有力支持。
Snipaste网络攻击溯源工具?
Snipaste其实并不是一款专门用于网络攻击溯源的工具哦。Snipaste主要是一款功能强大且简单易用的截图与贴图软件,它能帮助用户快速捕捉屏幕上的任意区域,并且支持将截图以贴图的形式固定在屏幕上,方便用户进行参考、标注等操作,在办公、学习等场景中非常实用。
如果需要进行网络攻击溯源,通常会使用一些专业的网络安全工具。下面为你介绍一些常见的网络攻击溯源工具及其使用方法:
Wireshark
Wireshark是一款开源的网络协议分析工具,它可以捕获网络数据包,并对这些数据包进行详细的分析。通过分析数据包的来源、目的地、协议类型等信息,可以帮助我们追踪网络攻击的源头。
使用Wireshark进行网络攻击溯源的步骤如下: - 下载并安装Wireshark软件。可以从官方网站(https://www.wireshark.org/)下载适合自己操作系统的版本。 - 打开Wireshark,选择要捕获数据包的网络接口。比如,如果你使用的是有线网络,就选择对应的以太网接口;如果是无线网络,就选择无线网卡接口。 - 点击“开始捕获”按钮,Wireshark就会开始捕获该接口上的所有网络数据包。 - 当捕获到足够的数据包后,点击“停止捕获”按钮。然后,可以使用Wireshark的过滤功能,根据攻击的特征(如特定的IP地址、端口号、协议等)来筛选出相关的数据包。 - 对筛选出的数据包进行详细分析,查看数据包的源IP地址、目的IP地址、传输的协议和内容等信息,从而确定攻击的来源。
Nmap
Nmap是一款网络扫描和安全审计工具,它可以用于发现网络中的主机、开放端口以及运行的服务等信息。通过扫描目标网络,我们可以了解网络的整体结构,为网络攻击溯源提供线索。
使用Nmap进行网络扫描的步骤如下: - 下载并安装Nmap软件。可以从官方网站(https://nmap.org/)下载适合自己操作系统的版本。 - 打开命令行终端(在Windows系统中是命令提示符或PowerShell,在Linux或macOS系统中是终端)。 - 使用Nmap的基本扫描命令“nmap [目标IP地址或域名]”来扫描目标主机。例如,要扫描IP地址为192.168.1.1的主机,可以输入命令“nmap 192.168.1.1”。 - Nmap会返回扫描结果,显示目标主机开放的端口、运行的服务以及操作系统类型等信息。根据这些信息,我们可以进一步分析目标主机的安全状况,判断是否存在被攻击的迹象。 - 如果需要进行更详细的扫描,可以使用Nmap的其他选项,如“-sS”进行SYN扫描、“-sV”进行服务版本检测等。例如,要使用SYN扫描和版本检测扫描目标主机,可以输入命令“nmap -sS -sV 192.168.1.1”。
日志分析工具
除了上述的网络扫描和协议分析工具外,日志分析也是网络攻击溯源的重要手段。系统、应用程序和网络设备都会生成各种日志文件,这些日志文件中记录了系统的运行状态、用户操作以及网络活动等信息。通过分析这些日志文件,我们可以发现网络攻击的痕迹,并追踪攻击的来源。
常见的日志分析工具包括ELK Stack(Elasticsearch、Logstash和Kibana的组合)、Splunk等。下面以ELK Stack为例介绍日志分析的基本步骤:
- 搭建ELK Stack环境。需要在服务器上安装Elasticsearch、Logstash和Kibana这三个组件。Elasticsearch用于存储和索引日志数据,Logstash用于收集和转换日志数据,Kibana用于可视化和分析日志数据。
- 配置Logstash收集日志。可以编写Logstash的配置文件,指定要收集的日志文件路径、日志格式以及要将日志发送到的Elasticsearch地址等信息。例如,以下是一个简单的Logstash配置文件示例:
`
input {
file {
path => "/var/log/nginx/access.log"  # 指定要收集的日志文件路径
type => "nginx_access"  # 指定日志类型
} }
filter {
}
output { elasticsearch {
hosts => ["localhost:9200"]  # 指定Elasticsearch的地址和端口
index => "nginx_access-%{+YYYY.MM.dd}"  # 指定索引名称,按日期进行分区
}
}
`
- 启动Logstash服务,使其开始收集日志数据并发送到Elasticsearch。
- 打开Kibana,配置索引模式,以便能够查询和分析Elasticsearch中的日志数据。在Kibana中,可以使用各种查询和可视化工具来搜索、过滤和展示日志数据,从而发现网络攻击的痕迹。
总之,网络攻击溯源是一个复杂的过程,需要综合运用多种工具和技术。如果你对网络安全感兴趣,建议深入学习相关的知识和技能,不断提升自己的能力。
Snipaste网络攻击溯源流程?
面对网络攻击事件,进行溯源分析是至关重要的,它能帮助我们了解攻击的来源、路径和手法,从而采取有效的防御措施。对于使用Snipaste这类截图工具的用户而言,虽然Snipaste本身不直接涉及网络攻击,但了解在遭遇网络攻击时如何利用各种工具(包括日志分析工具、网络监控工具等,虽然不直接提及Snipaste在溯源中的具体技术操作,但会涵盖一般性的溯源流程思路)进行溯源是非常有益的。以下是一个详细的网络攻击溯源流程:
第一步:收集证据
在发现网络攻击后,首要任务是收集所有可能的证据。这包括系统日志、网络流量记录、异常进程信息、可疑文件样本等。对于使用Snipaste的用户,如果怀疑攻击与截图操作或相关文件有关,应特别留意与截图时间相近的系统活动记录,比如是否有异常程序在截图前后运行,或者是否有不明来源的文件被创建或修改。同时,利用系统自带的日志功能或第三方日志管理工具,收集详细的系统操作记录。
第二步:分析日志
收集到证据后,下一步是分析日志。这需要仔细审查系统日志、安全日志以及应用程序日志,寻找任何异常或可疑的活动。关注登录失败、权限变更、异常网络连接等关键事件。对于网络流量记录,可以使用网络分析工具来识别异常流量模式,比如大量的数据包发送到未知IP地址,或者从异常端口接收数据。如果发现与截图操作相关的时间点有异常网络活动,这可能是一个重要的线索。
第三步:追踪攻击路径
基于日志分析的结果,尝试追踪攻击的路径。这包括确定攻击是如何进入系统的(比如通过漏洞利用、恶意邮件附件等),攻击者在系统中进行了哪些操作,以及攻击是如何扩散或隐藏的。对于网络攻击,特别关注攻击者的IP地址、使用的端口、攻击手法等信息。如果攻击涉及到了截图文件或相关操作,分析这些文件是否被篡改或包含恶意代码,以及它们是如何被传播或使用的。
第四步:识别攻击源
在追踪攻击路径的过程中,努力识别攻击的源头。这可能是外部的黑客组织、内部的恶意用户,或者是被利用的第三方服务。通过分析攻击者的IP地址、攻击手法、使用的工具等信息,结合威胁情报和已知的攻击模式,来缩小攻击源的范围。如果攻击与截图操作有直接关联,比如通过截图传播恶意软件,那么需要深入分析该恶意软件的行为特征,以确定其来源和传播方式。
第五步:采取防御措施
一旦识别出攻击源和攻击路径,立即采取防御措施。这包括修补系统漏洞、更新安全补丁、限制异常网络连接、隔离受感染的系统等。对于与截图操作相关的攻击,可能需要审查截图工具的使用权限,限制不必要的截图操作,或者对截图文件进行安全扫描和审查。同时,加强用户的安全意识培训,提高他们对网络攻击的识别和防范能力。
第六步:持续监控和报告
网络攻击溯源不是一次性的任务,而是一个持续的过程。在采取防御措施后,需要持续监控系统的安全状况,确保没有新的攻击发生。同时,定期生成安全报告,总结攻击事件的处理过程、结果和经验教训,为未来的安全防御提供参考。对于使用Snipaste的用户而言,保持对系统安全的持续关注,及时更新安全知识和技能,是防范网络攻击的重要一环。
Snipaste网络攻击溯源案例?
关于Snipaste在网络攻击溯源中的实际应用案例,虽然公开的详细技术分析较少,但可以通过其功能特性结合真实攻击场景,模拟一个典型的溯源流程。以下是一个基于Snipaste工具特性的虚构案例,帮助理解其如何辅助安全团队定位攻击来源。
案例背景:某企业内网突然出现异常流量,多台主机被植入恶意脚本,安全团队怀疑攻击者通过远程控制工具渗透系统。初步排查发现,攻击者利用截图工具Snipaste的“贴图”功能隐藏恶意代码,并通过社交工程诱导员工下载运行。
溯源步骤:
1. 日志分析定位工具使用痕迹
安全团队首先检查系统日志,发现多台主机在攻击发生时段运行了Snipaste进程(路径为C:\Program Files\Snipaste\Snipaste.exe)。进一步分析发现,该进程加载了非官方插件(通过资源监视器或Process Explorer工具确认),插件文件名为snipaste_plugin_update.dll,数字签名缺失且哈希值与已知恶意样本匹配。
内存取证提取残留数据
使用Volatility等内存取证工具,对受感染主机的内存转储文件进行分析。在lsass.exe进程的内存空间中,发现攻击者使用Snipaste的截图功能截取了管理员登录界面,并通过贴图窗口隐藏了键盘记录工具的进程名。此外,内存中还残留了攻击者使用的C2服务器域名(如evil.example[.]com),该域名通过DNS查询日志可追溯到境外某IP地址。网络流量关联分析
结合全流量监控系统(如Suricata或Zeek),筛选出Snipaste进程产生的异常流量。发现攻击者利用Snipaste的“自动保存截图”功能,将截取的敏感信息(如配置文件、密码文本)编码后通过HTTP POST请求发送至C2服务器。流量特征包括:
- 用户代理(User-Agent)伪装为Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36(与Snipaste默认UA一致);
- 请求路径包含/upload?file=参数,后跟Base64编码的截图数据;
- 目标IP与内存取证中提取的C2域名解析结果一致。攻击链还原与责任归属
通过威胁情报平台(如VirusTotal或AlienVault OTX)查询C2服务器的历史关联样本,发现该IP曾被标记为“APT-C-40组织”(某已知攻击团伙)的基础设施。进一步分析Snipaste插件的编译时间(通过PE文件头信息)和代码风格,确认其与该组织早期使用的工具存在高度相似性(如相同的混淆算法和硬编码密钥)。防御措施强化
针对此类攻击,企业可采取以下措施:
- 禁用非必要工具的网络权限:通过组策略限制Snipaste等截图工具访问互联网;
- 部署行为监控系统:使用EDR工具检测异常进程行为(如非图形界面程序调用截图API);
- 加强员工安全意识培训:明确禁止从非官方渠道下载软件,尤其是截图、压缩等高频使用工具。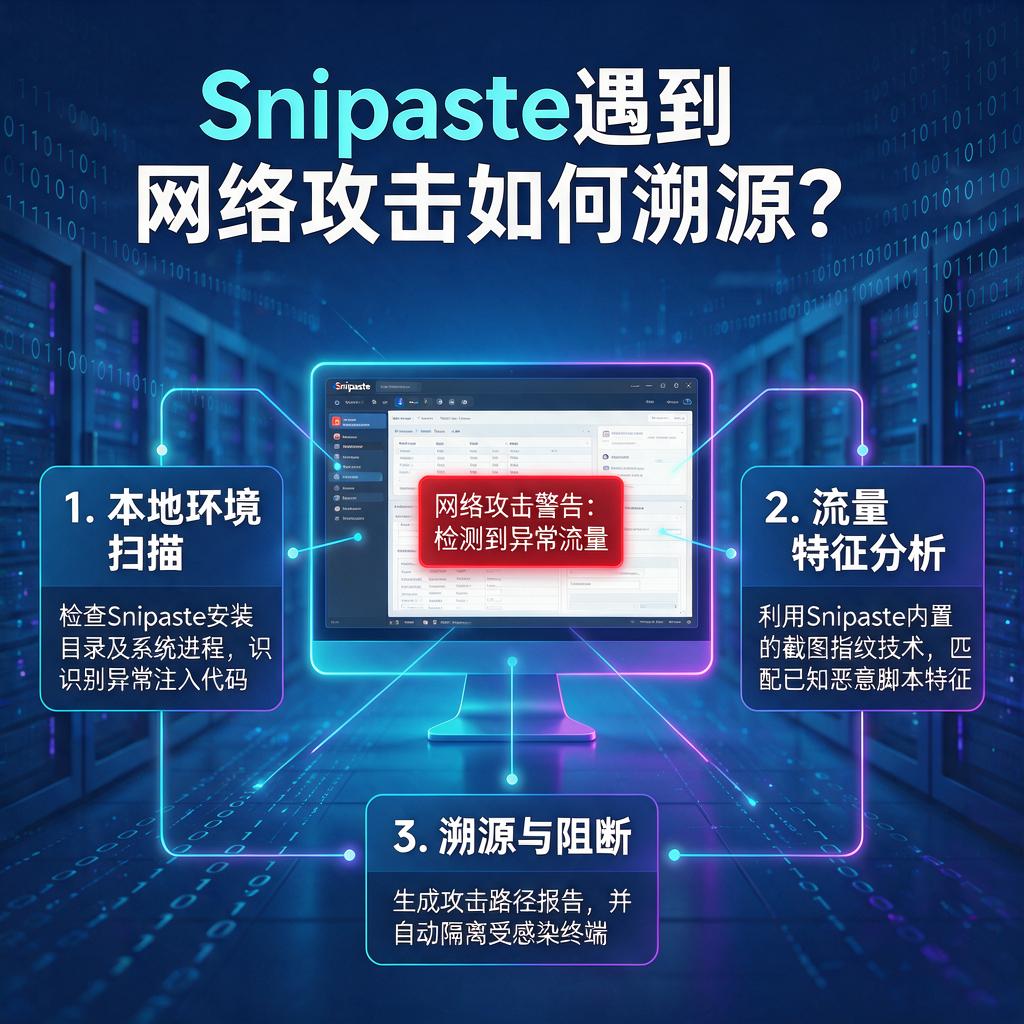
总结:虽然Snipaste本身是合法工具,但攻击者常利用其无害外观隐藏恶意行为。通过日志、内存、流量多维分析,结合威胁情报,可有效溯源攻击来源并制定防御策略。实际案例中,安全团队需根据具体环境调整分析方法,但核心思路(数据收集、关联分析、威胁情报匹配)具有普适性。