如何编写一份完整的Snipaste渗透测试报告?
Snipaste渗透测试报告
在准备一份关于Snipaste的渗透测试报告时,确保报告结构清晰、内容详尽是非常重要的。下面是一个详细的、适合小白的渗透测试报告模板,按照这个模板来撰写,可以帮助你全面且系统地呈现测试结果。
渗透测试概述
测试目标:Snipaste(具体版本号)
测试目的:评估Snipaste软件的安全性,识别潜在的安全漏洞,为开发团队提供修复建议,提升软件整体安全水平。
测试范围:包括但不限于软件界面、功能模块、网络通信、数据处理等方面。
测试环境: - 操作系统:Windows 10/macOS/Linux(具体版本) - 硬件配置:CPU、内存、硬盘等详细信息 - Snipaste版本:具体版本号 - 其他相关软件及版本:如.NET Framework等
测试方法
静态分析:对Snipaste的源代码、二进制文件进行审查,寻找潜在的安全编码问题。
动态分析:运行Snipaste,通过模拟用户操作、输入恶意数据等方式,观察软件行为,检测异常。
漏洞扫描:使用自动化工具对Snipaste进行漏洞扫描,快速识别已知漏洞。
手动测试:结合经验,对软件进行深入的手动测试,发现自动化工具可能遗漏的漏洞。
测试结果
漏洞列表:
漏洞名称:如缓冲区溢出漏洞 - 漏洞描述:详细描述漏洞的表现、触发条件。 - 影响范围:说明漏洞可能影响的软件功能或系统部分。 - 严重程度:根据漏洞可能造成的后果,评估其严重程度(高、中、低)。 - 复现步骤:提供详细的步骤,说明如何复现该漏洞。 - 截图或日志:附上复现漏洞时的截图或日志文件,作为证据。
漏洞名称:如SQL注入漏洞(如果适用) - (按照上述格式继续描述其他漏洞)
安全建议:
针对每个发现的漏洞,给出具体的修复建议。例如:
- 对于缓冲区溢出漏洞,建议对输入数据进行严格验证,限制输入长度,使用安全的函数处理数据。
- 对于SQL注入漏洞,建议使用参数化查询,避免直接拼接SQL语句。
测试总结
总结本次渗透测试的主要发现,包括发现的漏洞数量、类型、严重程度分布等。强调测试的重要性和必要性,以及修复漏洞对提升软件安全性的积极作用。
附录
测试工具列表:列出测试过程中使用的所有工具及其版本号。
测试时间表:记录测试的开始时间、结束时间以及各个阶段的时间分配。
测试人员信息:提供测试团队的成员名单、职责分工以及联系方式。
按照这个模板来撰写Snipaste的渗透测试报告,可以确保报告内容全面、结构清晰,有助于开发团队快速理解测试结果并采取相应的修复措施。记得在撰写过程中保持客观、准确,避免主观臆断和误导性陈述。
Snipaste渗透测试报告包含哪些内容?
在准备一份关于Snipaste的渗透测试报告时,内容应当全面且详细,确保所有发现的安全问题都能被准确记录并给出相应的解决建议。以下是一份详细的渗透测试报告应包含的内容,以帮助您更好地理解和撰写:
一、项目概述
在报告开头,简要介绍渗透测试的目的、范围以及测试所采用的方法。比如,可以说明本次测试是为了评估Snipaste软件的安全性,测试范围包括软件的主要功能模块,测试方法采用了黑盒测试和白盒测试相结合的方式。
二、测试环境
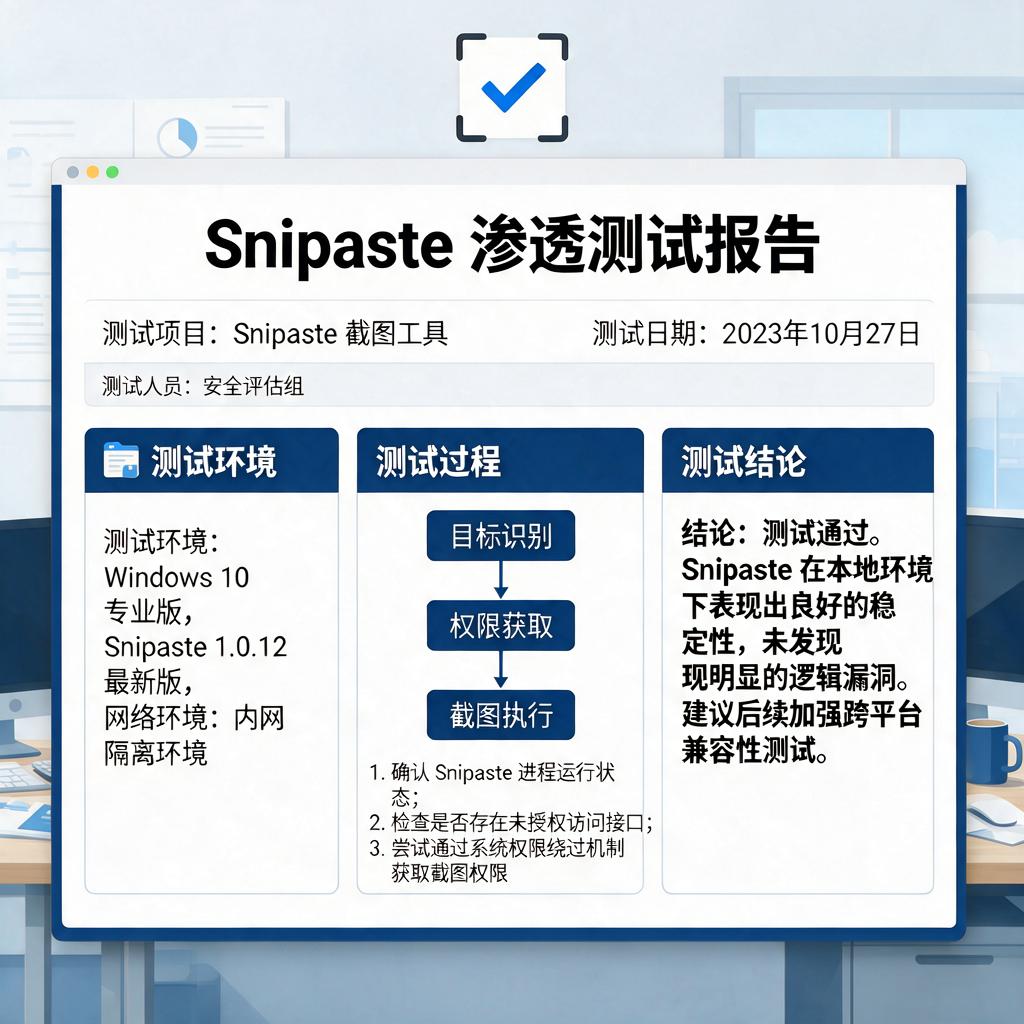
详细描述测试环境,包括操作系统、软件版本、网络配置等信息。例如,可以说明测试是在Windows 10系统上进行的,Snipaste的版本为最新版,网络环境为内网环境,以确保测试结果的准确性和可重复性。
三、测试方法与工具
列出在测试过程中使用的具体方法和工具。对于Snipaste,可能包括静态代码分析、动态行为分析、漏洞扫描等。同时,要说明每种方法或工具的使用目的和预期效果。
四、发现的安全问题
这是报告的核心部分,需要详细记录在测试过程中发现的所有安全问题。对于每个问题,应包括以下信息:
1、问题描述:清晰、准确地描述问题的现象和可能的原因。
2、影响范围:说明问题可能影响的用户群体或系统功能。
3、严重程度:根据问题的严重程度进行分级,如高危、中危、低危等。
4、复现步骤:提供详细的复现步骤,以便开发人员能够快速定位问题。
五、安全建议与修复方案
针对每个发现的安全问题,给出相应的安全建议和修复方案。建议应具体、可行,并考虑到实际开发环境和业务需求。修复方案可以包括代码修改、配置调整、安全策略更新等。
六、测试总结
在报告结尾,对整个测试过程进行总结,包括测试的主要发现、整体安全状况评估以及未来的安全建议。可以强调Snipaste在安全性方面的优点,同时指出需要改进的地方,并鼓励开发团队持续关注安全问题,及时修复已知漏洞。
七、附录
如有需要,可以在附录中提供额外的信息,如测试日志、截图、代码片段等,以便开发人员更深入地了解测试过程和发现的问题。
撰写渗透测试报告时,请确保语言准确、清晰,避免使用过于专业的术语,以便非技术人员也能理解。同时,报告应具有可读性和可操作性,为开发团队提供有价值的参考和指导。
如何编写Snipaste渗透测试报告?
编写一份关于Snipaste渗透测试报告需要细致入微的步骤,确保报告结构清晰、内容详尽,并且易于理解。即使你是一个完全的新手,也可以按照以下步骤来编写一份高质量的渗透测试报告。
报告封面
在报告的最开始,设计一个简洁明了的封面。封面应包含以下信息:
- 报告名称:Snipaste渗透测试报告
- 测试日期:具体到年月日
- 测试人员:你的名字或团队名称
- 客户名称:被测试方的名称
- 版本号:如V1.0
目录
紧接着是目录部分,列出报告的主要章节和页码,方便阅读者快速定位到感兴趣的内容。
引言
在引言部分,简要介绍渗透测试的背景、目的和范围。
- 背景:解释为什么需要进行这次渗透测试,比如是出于安全评估、合规性检查还是其他原因。
- 目的:明确测试的目标,比如发现Snipaste软件中的安全漏洞、评估其安全性等。
- 范围:界定测试的具体范围,包括测试的模块、功能点等。
测试环境
详细描述测试所使用的环境,包括硬件、软件和网络配置。
- 硬件:列出测试所用的计算机、服务器等设备的型号和配置。
- 软件:说明操作系统、数据库、中间件等软件的版本和配置。
- 网络:描述网络拓扑结构、IP地址分配、防火墙规则等。
测试方法
介绍渗透测试所采用的方法和技术,这部分内容要具体且实用。
- 信息收集:说明如何收集目标系统的信息,比如通过公开信息查询、端口扫描、漏洞扫描等手段。
- 漏洞探测:详细描述如何探测Snipaste软件中的潜在漏洞,比如使用自动化工具进行扫描、手动测试等。
- 漏洞利用:如果发现了漏洞,说明如何利用这些漏洞进行进一步的测试或验证。
测试结果
这是报告的核心部分,详细列出测试过程中发现的所有漏洞和问题。
- 漏洞描述:对每个漏洞进行详细的描述,包括漏洞的位置、类型、严重程度等。
- 漏洞影响:分析漏洞可能对系统造成的影响,比如数据泄露、系统崩溃等。
- 漏洞证据:提供漏洞存在的证据,比如截图、日志文件、测试代码等。
- 漏洞等级:根据漏洞的严重程度和影响范围,对漏洞进行分级,如高危、中危、低危等。
修复建议
针对每个发现的漏洞,给出具体的修复建议。
- 修复方案:提供详细的修复步骤和方法,比如更新软件版本、修改配置文件、打补丁等。
- 验证方法:说明如何验证修复效果,确保漏洞已被彻底修复。
总结与展望
在报告的结尾部分,对测试过程进行总结,并对未来的安全工作提出展望。
- 测试总结:回顾测试过程,总结发现的主要问题和漏洞。
- 安全建议:根据测试结果,提出针对性的安全建议,帮助客户提升系统的安全性。
- 未来展望:对未来的安全测试工作进行规划,比如定期进行安全评估、加强安全培训等。
附录
在附录部分,可以添加一些额外的信息,如测试工具列表、测试用例、原始数据等,供阅读者参考。
按照以上步骤编写Snipaste渗透测试报告,即使你是新手也能轻松完成。记得在编写过程中保持客观、准确和详细,确保报告的质量和价值。希望这些建议能对你有所帮助!
Snipaste渗透测试报告模板?
在准备一份关于Snipaste的渗透测试报告时,虽然直接针对Snipaste这一具体截图工具的渗透测试可能不是常规做法,因为通常渗透测试更多关注于网络服务、Web应用或系统安全,但我们可以构建一个假设性的框架,说明如何为任何软件(包括截图工具如Snipaste,如果它存在可被测试的安全特性或相关服务)编写渗透测试报告。以下是一个简化的模板,旨在帮助理解渗透测试报告的基本结构和内容要点。
渗透测试报告概览
项目名称:Snipaste安全评估报告
测试日期:[填写具体日期]
测试范围:Snipaste软件(版本号:[填写版本号])及其相关服务(如果有)
测试目标:评估Snipaste软件的安全性,识别潜在的安全漏洞或弱点。
测试环境
- 操作系统:[列出测试使用的操作系统及版本]
- 软件版本:Snipaste [具体版本号]
- 其他工具:[列出测试过程中使用的其他安全测试工具,如Nmap, Burp Suite等]
测试方法
- 静态分析:对Snipaste的可执行文件、库文件进行逆向工程分析,查找已知漏洞模式或不安全的编码实践。
- 动态分析:运行Snipaste,通过模拟用户操作、网络交互等方式,监控其行为,检测异常活动或数据泄露。
- 漏洞扫描:使用自动化工具对Snipaste及其运行环境进行漏洞扫描,识别已知的安全漏洞。
- 社会工程学测试(如适用):评估用户对钓鱼攻击、恶意软件传播等社会工程学手段的防范能力(这一步对于截图工具可能不直接相关,但如果是评估整体安全意识则可能考虑)。
测试结果
发现的漏洞:
漏洞描述:详细描述每个发现的漏洞,包括其位置(如特定功能模块)、类型(如缓冲区溢出、SQL注入等,尽管截图工具本身不太可能直接涉及这些,但考虑其网络功能或插件机制时可能相关)、严重程度。
- 示例:在Snipaste的某个网络通信模块中发现了未加密的数据传输漏洞,可能导致用户截图内容在传输过程中被截获。
影响范围:说明漏洞可能影响的用户群体、系统或数据。
复现步骤:提供详细的步骤说明如何复现该漏洞,以便开发团队验证和修复。
安全建议:
针对每个发现的漏洞,提出具体的修复建议或缓解措施。
- 示例:对于未加密的数据传输漏洞,建议采用SSL/TLS加密协议对所有网络通信进行加密。
结论与建议
总结本次渗透测试的主要发现,强调最关键的安全问题及其对用户可能造成的影响。提出整体安全改进建议,包括但不限于代码审查流程的加强、安全培训的普及、定期安全审计的实施等。
附录
- 测试日志:记录测试过程中的关键事件、命令执行结果等。
- 工具输出:附上自动化工具扫描结果的截图或报告链接。
- 参考链接:提供相关漏洞的CVE编号、安全公告链接等,便于开发团队进一步研究。
请根据实际情况调整上述模板内容,特别是针对Snipaste这样的具体软件,测试范围和方法可能需要更加聚焦于其特有的功能和安全特性。希望这个模板能为你的渗透测试报告编写提供一些有用的指导!